

Sechs Rollen, klare Grenzen
Wer sichern darf, muss nicht wiederherstellen dürfen. Und wer Rechnungen prüft, braucht keinen Zugriff auf Backups. Die sechs Rollen im Portal in einer Tabelle.
Veröffentlicht am 11. November 2026 · ← Blog
Jede Organisation im Portal vergibt ihre Rollen selbst. Sie gelten in der Oberfläche genauso wie an der API.
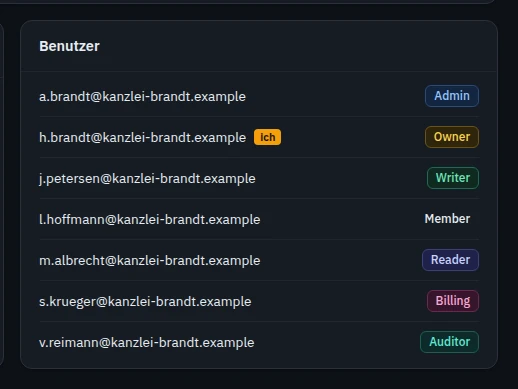
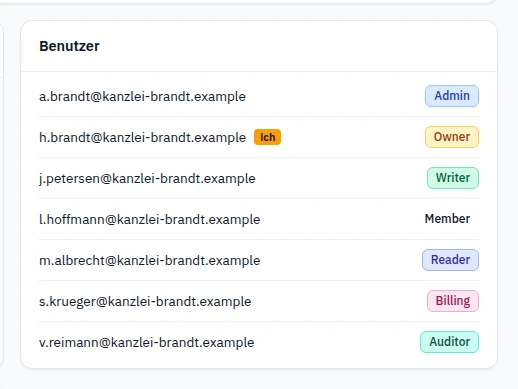
Wer was darf
| Rolle | Darf | Darf nicht |
|---|---|---|
| Owner | Alles, einschließlich Abrechnung und Mitgliederverwaltung. | |
| Admin | Projekte, Token und Mitglieder verwalten. | Die Abrechnung einsehen. |
| Writer | Backups hochladen. | Backups wiederherstellen. |
| Reader | Backups wiederherstellen. | Backups hochladen. |
| Billing | Rechnungen und Zahlungen einsehen. | Projekte und Backups anfassen. |
| Auditor | Das Audit Log lesen. | Etwas ändern. |
Dazu kommt Member: Wer eingeladen wird, gehört zur Organisation, hat aber noch keine Rechte. Eine Rolle bekommt er erst, wenn jemand sie ihm gibt.
Drei typische Fälle
- Die Buchhaltung bekommt Billing. Sie sieht jede Rechnung, aber kein einziges Backup.
- Der Dienstleister, der die Sicherung einrichtet, bekommt Writer. Er kann sichern, aber nichts zurückholen.
- Die Revision bekommt Auditor. Sie kann nachlesen, wer wann was getan hat, ohne selbst etwas zu verändern.
Feiner geht es unter Berechtigungen: Dort fassen Sie Benutzer zu Gruppen zusammen und geben jeder Gruppe je Projekt ein eigenes Berechtigungslevel. Angemeldet wird immer über Single Sign-on mit zweitem Faktor.
Dieselbe Trennung gilt für Maschinen: Ein Schreib-Token kann nichts lesen.
Dürfen wir Sie unterstützen?
Wer in Ihrem Haus welche Rolle braucht, gehen wir gern mit Ihnen durch: kostenlos und per Videocall.